
Az Apple új biztonsági funkcióval próbálja megakadályozni, hogy a felhasználók csalók manipulációjának áldozatául essenek, ám az Impersonation Risk Detection alapból nincs bekapcsolva.
Az iOS már eddig is kínált különféle hívás- és üzenetszűrő megoldásokat, ezek azonban nem sokat érnek, ha a felhasználó maga dől be egy csalónak. A telefonáló például banki alkalmazottnak, hatósági személynek vagy akár egy ismerősnek adhatja ki magát, majd ráveszi az áldozatot, hogy pénzt utaljon, módosítsa a fiókja adatait, vagy más érzékeny információt adjon meg. Az ilyen úgynevezett social engineering támadásokat a hagyományos biztonsági megoldások, még a kétfaktoros hitelesítés sem feltétlenül képesek kiszűrni.
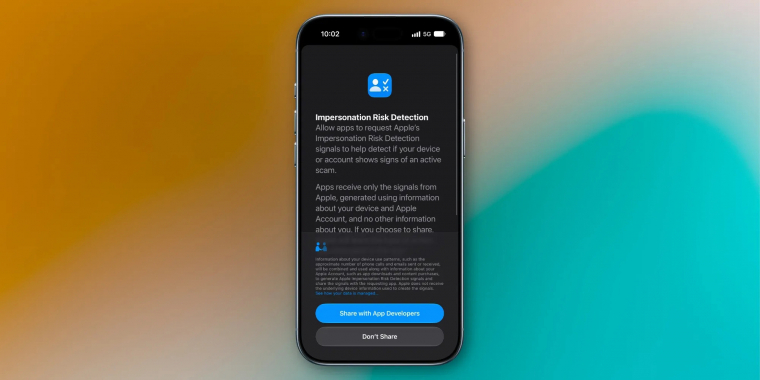
Erre kínál megoldást az iOS 27-ben megjelent Impersonation Risk Detection. A rendszer valós időben elemzi az iPhone és az Apple-fiók bizonyos adatait, és ezek alapján megpróbálja felismerni, ha aktív csalás jeleit észleli. Fontos, hogy az alkalmazás nem kapja meg az elemzés alapjául szolgáló adatokat, csak egy kockázati szintet.
Ez háromféle lehet:
- Unknown: nincs jele gyanús tevékenységnek
Medium: bizonyos gyanús jelek észlelhetők
High: jelentős jelek utalnak aktív csalásra - Hogy ezután mi történik, azt az adott alkalmazás dönti el. Figyelmeztetést jeleníthet meg, további személyazonosítást kérhet, vagy akár késleltetheti a művelet végrehajtását.
Van azonban egy fontos bökkenő: a funkció alapból ki van kapcsolva, ráadásul csak a támogatott alkalmazásokban működik. Bekapcsolásához az iPhone-on a Beállítások → Adatvédelem és biztonság → Impersonation Risk Detection menüpontot kell megnyitni, majd aktiválni a "Megosztás az alkalmazásfejlesztőkkel" lehetőséget.
Az Apple egyelőre nem tett közzé listát arról, hogy pontosan mely alkalmazások támogatják az új védelmet.
