Két komoly biztonsági sérülékenységet találtak a TP-Link Tapo C200 okoskamerában, amelyek közül az egyik különösen aggasztó következményekkel járhat. Az Opswat biztonsági kutatói által kiszúrt CVE-2026-15315 azonosítójú hiba lehetővé teheti, hogy egy támadó akár a jelszó ismerete nélkül is érvényes adminisztrátori jogot szerezzen az eszköz felett.
Ez gyakorlatilag azt jelenti, hogy megfelelő kihasználás esetén hozzáférhet a kamera kezeléséhez, sőt, annak akár a képét is megnézheti. A sérülékenység igen magas, 8,7-es kockázati értékelést kapott.
A második, CVE-2026-15316 néven nyilvántartott hiba szintén magas kockázatú, 7,1-es értékeléssel. Ennek kihasználásával speciálisan létrehozott, túlméretezett titkosított adatokkal lehet összeomlasztani vagy újraindítani a kamerát, ami átmenetileg a HTTPS-alapú kezelés és a megfigyelés működését is ellehetetlenítheti.
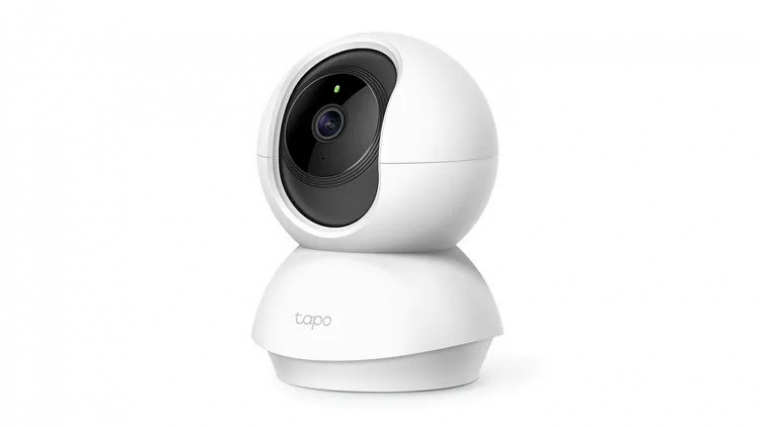
A kutatók április közepén jelezték a problémákat a TP-Linknek, a vállalat pedig már kiadta a V5_1.4.6 firmware-frissítést, amely mindkét sérülékenységet javítja, igaz, az nem derült ki, hogy a gyakorlatban sikerült-e már bárkinek is kihasználnia ezeket a hibákat. Persze jobb nem kockáztatni, szóval érdemes minél hamarabb ellenőrizni a Tapo C200-as eszközünk szoftververzióját, és telepíteni a frissítést.
A TP-Link szerint a Tapo alkalmazásnak több mint 13 millió felhasználója van, a leginkább otthonok, gyerekszobák és háziállatok megfigyelésére használt C200-as pedig különösen elterjedt modell, így igen sok felhasználót érinthet a probléma.
