Amikor egy ismeretlen rád ír, viszonylag gyakori, hogy akár egy kellemeseb bájcsevegés után valami remek befektetési lehetőség vagy sürgős pénzügyi segítségkérés lesz a téma. A digitális csalások egy része ma már ilyen forgatókönyv szerint működik, és minél hosszabb ideig sikerül fenntartani a bizalmat, annál nehezebb felismerni, hogy az egész beszélgetésnek egyetlen célja van: megszerezni a pénzünket vagy az adatainkat.
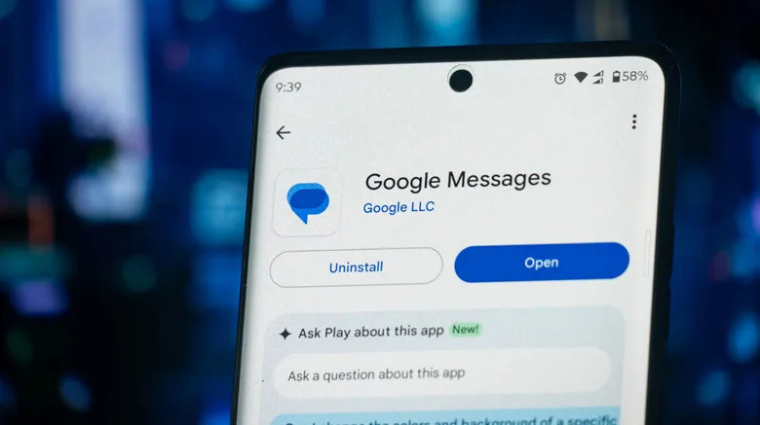
A Google most az ilyen, fokozatosan felépített átverésekkel szemben erősítené meg az Android védelmét. A vállalat október 14-i bejelentése szerint a Google Messages hamarosan egy új, Enhanced protection nevű biztonsági módot kap, amely a Gemini fejlettebb mesterségesintelligencia-modelljeivel próbálja felismerni az ismeretlen feladókkal folytatott beszélgetésekben rejlő veszélyeket, ahogy korábban már beszámoltunk róla.
Az üzenetek mesterséges intelligenciával történő vizsgálata önmagában nem újdonság. A Google már 2025 márciusában bevezette a Scam Detection funkciót, amely az SMS-, MMS- és RCS-üzenetekben képes felismerni a csalásokra jellemző beszélgetési mintákat. A rendszer valós időben figyelmeztethet, ha egy kezdetben ártalmatlannak látszó kommunikáció gyanús irányt vesz. A Google akkori megoldása a készüléken végezte az elemzést. Korábban mi is beszámoltunk már az Android csalások elleni védelmének bővítéséről, amely a gyanús hívások felismerésétől az adathalász hivatkozások blokkolásáig több területet érintett.
Az új Enhanced protection ezekre az alapokra épít, de jóval nagyobb számítási kapacitást vesz igénybe. Bekapcsolásakor a Google Messages a felhőben működő Gemini-modelleket is felhasználhatja az ismeretlen feladókkal folytatott beszélgetések összefüggéseinek elemzéséhez. A cél az, hogy a rendszer az összetettebb manipulációs technikákat is észrevegye. Például felismerheti, amikor valaki hosszú időn keresztül építi a bizalmat, miközben a beszélgetést fokozatosan egy pénzügyi visszaélés irányába tereli. A Google szerint az erősebb modellek az eddigieknél hamarabb azonosíthatják az ilyen szándékokat.
De mi történik a privát üzeneteinkkel?
Ez a fejlesztés legkényesebb kérdése. A korábbi helyi elemzéssel szemben az új funkció bizonyos beszélgetési adatokat a Google felhőalapú infrastruktúrájában dolgozza fel. A vállalat ugyanakkor hangsúlyozza, hogy a rendszer használata választható lesz, és az elemzéshez különleges adatvédelmi technológiát alkalmaz. Ez a Private AI Compute nevű megoldás, amelyet a Google 2025 novemberében mutatott be. A technológia titkosított adatátvitellel és hardveresen védett felhőkörnyezettel működik. A vállalat állítása szerint a feldolgozott személyes adatokhoz még saját maga sem férhet hozzá. A rendszer biztonságát többek között olyan technikák szolgálják, amelyekkel a készülék ellenőrizheti a távoli feldolgozókörnyezet hitelességét.
Fontos azonban különválasztani a technológia működését és a vállalat adatvédelmi ígéreteit. A felhőalapú elemzés során az üzenetek tartalma elhagyja a készüléket, még ha védett formában is. Az októberi bejelentés pedig nem részletezi pontosan, mennyi ideig őrzik meg az elemzéshez kapcsolódó adatokat, illetve milyen független ellenőrzések támasztják alá az új funkció adatvédelmi garanciáit. Igen, ez pont az a rész, ahol minden vaják a kisebbik rosszat kezdi el vadul keresni, mert egyelőre nem úgy tűnik, hogy biztos védelem lenne az új védelem, csak éppen máshol válik sérülékennyé.
A Google egy további kivételt is megemlít: ha a felhasználó saját döntése alapján spamként jelent egy üzenetet, annak tartalma a Google-hoz kerülhet elemzés céljából. Ez külön adatkezelési folyamat a Private AI Compute által végzett védett feldolgozáshoz képest. Aki mindezek miatt szkeptikus az üzeneteinek felhőalapú vizsgálatával kapcsolatban, egyszerűen mellőzheti az Enhanced protection bekapcsolását. A korábban elérhető, készüléken működő csalásfelismerés ettől még megmarad.
Az adathalász linkek ellen is bevetik a Geminit
Az új biztonsági mód másik fontos eleme a hivatkozások ellenőrzését fejleszti tovább. A csalók gyakran olyan frissen létrehozott weboldalakat használnak, amelyek még nem szerepelnek az ismert veszélyes címeket tartalmazó adatbázisokban. A Google ezért a készüléken futó Gemini Nano modellt is munkára fogja. Ez valós idejű webes információk segítségével próbálja megállapítani, hogy egy korábban ismeretlen hivatkozás mennyire megbízható, még mielőtt a felhasználó megnyitná.
Ennek a fejlettebb ellenőrzésnek azonban komoly hardveres korlátai vannak. A Google közlése szerint a Pixel 10 és újabb Pixel telefonokon, a Samsung Galaxy S26 sorozaton, a Galaxy Z Flip8 és Z Fold8 készülékeken, valamint néhány további támogatott modellen lesz elérhető. Az ismeretlen számokról érkező hivatkozásokhoz kapcsolódó, átdolgozott biztonsági figyelmeztetések ezzel szemben jóval szélesebb körben használhatók majd: a Google szerint már Android 6-tól támogatottak.
Más csalási módszerekre is készül a Google
A Google Messages fejlesztése egy átfogóbb androidos biztonsági csomag része. A Chrome és az Android WebView például automatikusan elrejthet bizonyos bejelentkezési mezőket és fizetési felületeket az élő képernyőmegosztások során. Ezzel azt próbálják megakadályozni, hogy egy magát technikai ügyintézőnek kiadó csaló képernyőmegosztás közben érzékeny adatokat szerezzen meg. Ez a védelem október folyamán kezd megjelenni az Android 15-öt vagy újabbat futtató eszközökön.
A hívásátirányításokkal kapcsolatos visszaéléseket is nehezebbé teszik. Az Android megakadályozza majd, hogy alkalmazások észrevétlenül kapcsoljanak be hívásátirányítást a háttérben, és figyelmeztetést jeleníthet meg akkor is, ha egy csaló telefonon próbál rávenni bennünket egy átirányítási kód beírására. Utóbbi védelem december elejétől várható a Pixel és egyes további készülékeken.
Emellett a korábban Pixel telefonokra bevezetett, más csevegőalkalmazások értesítéseiben megjelenő csalásfigyelmeztetéseket is kiterjesztik további gyártók eszközeire.
Mikor érkezik a fejlettebb védelem?
A Google szerint az Enhanced protection bevezetése a következő hetekben kezdődik. A vállalat egyelőre nem közölt pontos országlistát, azt sem tudjuk még, hogy a funkció mikor, illetve milyen nyelvi támogatással válik elérhetővé Magyarországon. Az viszont már kis hazánkban is világos lehet, hogy a Google egyre több olyan helyzetben alkalmaz mesterséges intelligenciát, ahol a csalások felismeréséhez már a kommunikáció tartalmának és összefüggéseinek megértésére is szükség van.
Az elképzelésnek van létjogosultsága, különösen a hosszú ideig épített, pszichológiai manipulációra alapozó átverésekkel szemben. A valódi hatékonyságáról azonban majd a gyakorlati tapasztalatok alapján lehet ítéletet mondani, addig csak vérmérséklettől függően tapsolhatunk, utákozhatunk. A biztonság és a magánszféra védelme között ezúttal viszont így is a felhasználóknak kell dönteniük: megengedik-e, hogy a Gemini a felhőben is vizsgálja az ismeretlenekkel folytatott beszélgetéseiket, vagy inkább a készülékükön működő védelemre hagyatkoznak. Vagy bízhatnak saját magukban is, de az 123456-jelszavak soha nem múló tragédiáinak árnyékában talán ez sokaknak merész vállalás lenne.
