Nem kellett gyanús oldalakra tévedni ahhoz, hogy valaki találkozzon a Netskope által feltárt csalással. A rosszindulatú Google-hirdetések teljesen hétköznapi, nagy forgalmú térképes, időjárási, ingatlanos és sportoldalakon is megjelentek. A kutatók szerint ezeket a webhelyeket nem törték fel, a csalók a megszokott hirdetési felületeken keresztül jutottak el a látogatókhoz.
A kutatók több mint 250 Google Ads-kampányazonosítót kapcsoltak az akcióhoz, és legalább 284 legitim webhelyen találták meg a hirdetéseket.
A kattintás után megnyíló oldal eleinte egy teljesen ártalmatlan webáruháznak látszott, a csalás csak egérmozgás után aktiválódott. A hamis riasztás a Windowson a Microsoft Defender nevével élt vissza, Macen olyan figyelmeztetést küldött, amit az Apple is szokott.
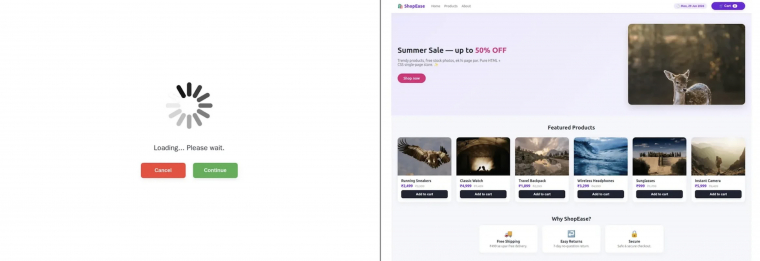
Ezután az oldal teljes képernyőre váltott, eltüntette a címsort és az egérmutatót, akadályozta a szokásos kilépési billentyűk működését, hangjelzéseket adott, és szándékosan lelassította a böngészőt.
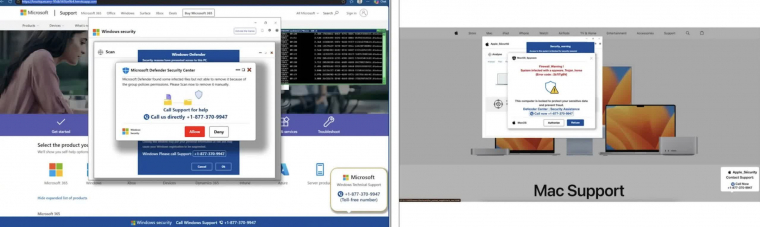
A képernyőn megjelent egy telefonszám, amin keresztül a csalók személyes és pénzügyi adatokat szerezhettek, vagy távoli hozzáférést kérhettek a géphez. Korábban már arról is beszámoltunk, hogyan csempésztek hamis ügyfélszolgálati telefonszámokat valódi támogatási oldalakra.
"Zéró toleranciát alkalmazunk a csalásokkal szemben" - közölte a Google, illetve vizsgálja a kampányokat, és fellépést ígért a szabályszegő fiókokkal szemben.
Ha ilyen helyzetbe kerülnétek, gyakran az is elég h az Escape-et néhány másodpercig nyomva tartjátok, de ha ez nem működik, Windowson a Ctrl+Shift+Esc kombinációval megnyitható Feladatkezelőből, Macen pedig a Command+Option+Escape billentyűkkel előhívható Force Quit ablakból zárható be a böngésző.
