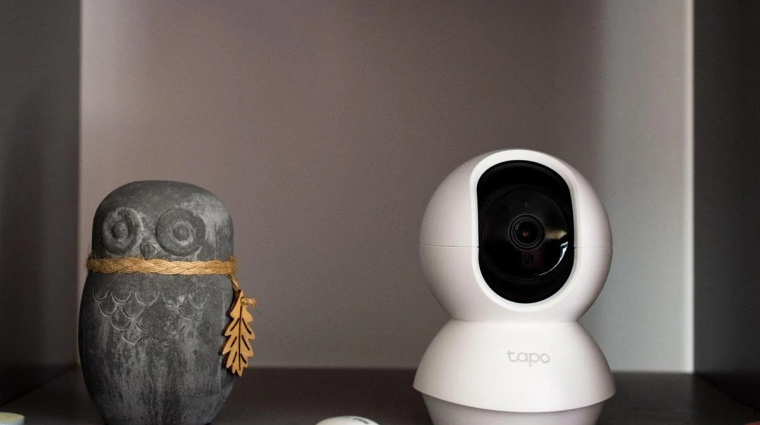
Nagyon komoly biztonsági hibákat talált az OPSWAT a TP-Link Tapo C200 otthoni kamerájában. Az egyik sérülékenység lehetővé teszi a bejelentkezés megkerülését, így egy támadó a tulajdonos jelszava nélkül szerezhet rendszergazdai hozzáférést.
A kutatók szerint egy támadó akár a beállításokat is módosíthatta, élőben nézhette a felvételeket és a mentett videókat is elérhette.
A támadáshoz ugyanakkor hálózati hozzáférés szükséges, a kutatók ellenőrzött laboratóriumi körülmények között teszteltek és nem tudják, hogy aktívan kihasználták-e a sérülékenységet.
A gyártó tájékoztatása szerint a bejelentkezési hiba a Tapo C200 V5 és a Tapo C120 V1 hardverváltozatát érinti. A második sérülékenység a C200 V5-öt érinti, ezzel a kamera szolgáltatásának összeomlását vagy az eszköz újraindulását lehet előidézni, átmenetileg megzavarva a felügyeletet és a kezelést.
Egy gyerekszobában működő kameránál ez súlyos probléma, korábban egy másik gyártó bébiőreinél és biztonsági kameráinál is találtak illetéktelen betekintést lehetővé tevő hibákat. Az OPSWAT arra is figyelmeztet, hogy egy feltört kamera további hálózati támadások kiindulópontja lehet, bár ez nem jelenti a többi eszköz automatikus feltörését.
A jó hír, hogy a TP-Link már kiadta a javításokat. A C200 V5 esetében az 1.4.6 Build 260709 Rel.27675n, a C120 V1-nél az 1.9.3 Build 260521 a javított firmware.
A frissítést a TP-Link útmutatója szerint a Tapo alkalmazásban lehet elindítani, válaszd ki a kamerát, nyisd meg a fogaskerékkel jelölt beállításokat, majd keresd a firmware-frissítést.
