
Egy ingyenes tévénéző alkalmazásnak álcázott androidos kártevőt fedeztek fel a biztonsági kutatók. A RemControl névre keresztelt, vélhetően mesterséges intelligencia segítségével készített program elsősorban európai, kanadai és közel-keleti felhasználók adataira pályázik, és több mint 30 különböző adathalász réteggel próbálja megszerezni a banki hitelesítő adatokat.
A Group-IB kutatói szerint a kártevő legalább május óta aktív, első mintáit azonban csak júliusban azonosították. A RemControl különösen veszélyessé teszi, hogy a támadók láthatóan komoly figyelmet fordítottak a terjesztésre és a biztonsági megoldások kijátszására, ugyanis a hamis oldalakat a Meta hirdetési rendszereinek szűrői sem tiltják le, így a felhasználók könnyebben hihetnek az ajánlatnak.
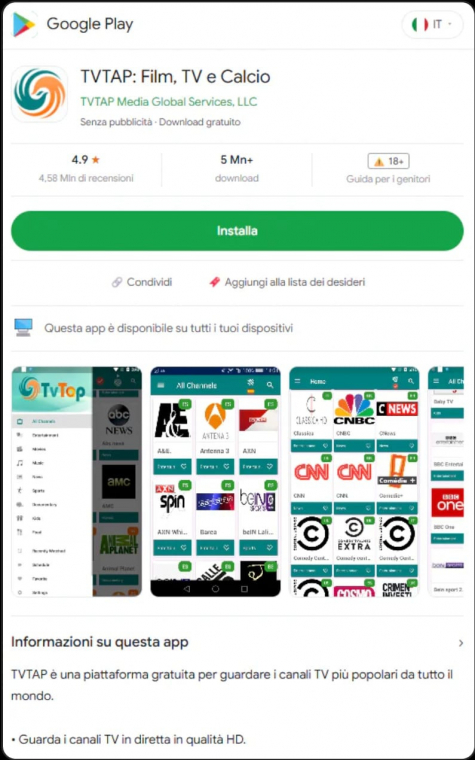
A RemControlt tartalmazó alkalmazásokat hamis Google Play-oldalakon keresztül terjesztik. Ezek első pillantásra valódi alkalmazás-adatlapnak tűnnek, valójában azonban egy megtévesztő weboldalról tölthető le a fertőzött program. A telepítés után a kártevő egy VPN-szolgáltatást indít el, amely a Google Play Protect működését is képes blokkolni. Ezt követően a megszerzett jogosultságok segítségével a RemControl számos tevékenységet tud megfigyelni a telefonon: többek között az érintéseket és a bevitt szöveget is. A támadók emellett távolról is irányíthatják a fertőzött készüléket.
A kártevő készítőinek kiléte továbbra sem ismert. A kutatók ugyanakkor orosz nyelvű szövegeket találtak a program HTML-fájljaiban, ami alapján felmerült az orosz kötődés lehetősége, de ez önmagában nem bizonyítja a készítők származását.
A RemControl újabb példája annak, miért érdemes az alkalmazásokat kizárólag megbízható, hivatalos forrásból beszerezni. Ez önmagában sem jelent teljes védelmet, ezért telepítés előtt célszerű az alkalmazás értékeléseit és felhasználói véleményeit is ellenőrizni - különösen akkor, ha egy ismeretlen program szokatlan módon próbál rávenni a letöltésre.
Forrás: BleepingComputer
