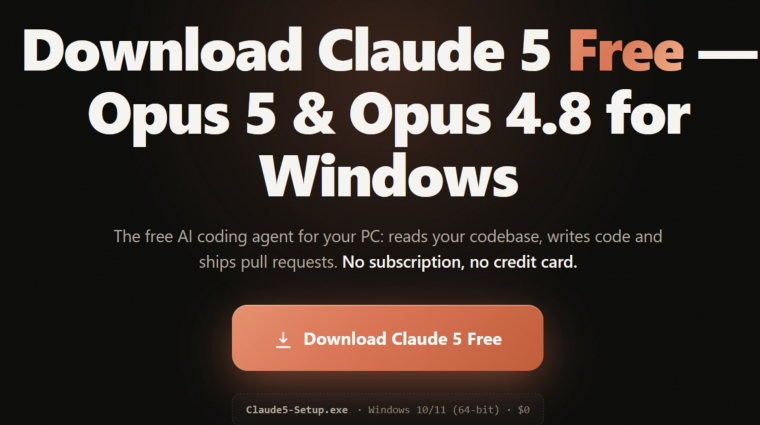
Ha a ChatGPT vagy Claude alkalmazását keresed Windowsra, akkor érdemes nagyon jól megnézni, hogy a Google-ben mire is kattintasz. A Check Point Research kutatói Yoba néven követnek egy kampányt, amelyben a támadók GitHub-tárolókkal és hivatalosnak látszó letöltőoldalakkal csalogatják a felhasználókat.
A kutatók szerint ezek a Google találatai között is előkelő helyre kerültek, feltehetően a keresési eredmények manipulálásával.
A letöltött ZIP valódi, digitálisan aláírt OpenAI- vagy Anthropic-telepítőt tartalmaz, mellé azonban egy rosszindulatú, winmm.dll nevű fájlt is csomagolnak, amit a program induláskor be is tölt.
A vizsgált támadással egy XMRig kriptobányász került a számítógépre, ami ráadásul, akkor szüneteltetheti is működését, amikor használjuk a gépet, hogy kevésbé legyen feltűnő. A betöltőprogram azonban más kártevőt is célba juttathat, így nem lehet abból kiindulni, hogy egy fertőzés legfeljebb némi számítási teljesítményt vesz el.
Nemrég írtunk egy olyan hamis ChatGPT-modellről, ami egy kártékony letöltéshez a látogatókat, szóval tényleg érdemes nyitott szemmel járni.
Felhasználóként a legjobb, ha ellenőrizzük a letöltés forrását és a fejlesztő hivatalos weboldaláról indulunk, és az ott lévő letöltési hivatkozást követjük.
Ha már letöltöttünk egy ilyen csomagot, az alábbi lépések számítanak:
-
Ha még semmit nem futtattunk belőle, töröljük a ZIP-et és a kicsomagolt fájlokat. A letöltés önmagában nem biztos, hogy veszélyes.
-
Ha elindítottuk, válasszuk le a gépet a hálózatról, és végezzünk teljes, szükség esetén offline kártevővizsgálatot.
-
A ProgramData alatt található WMProcess mappa gyanús jel lehet, ráadásul ezt nem elég csak simán törölni.
-
Igazolt fertőzésnél tiszta eszközről módosítsuk a fontos jelszavakat, és vonjuk vissza az aktív bejelentkezéseket. Céges számítógépnél értesítsük a rendszergazdát, bármennyire morcos lesz emiatt.
