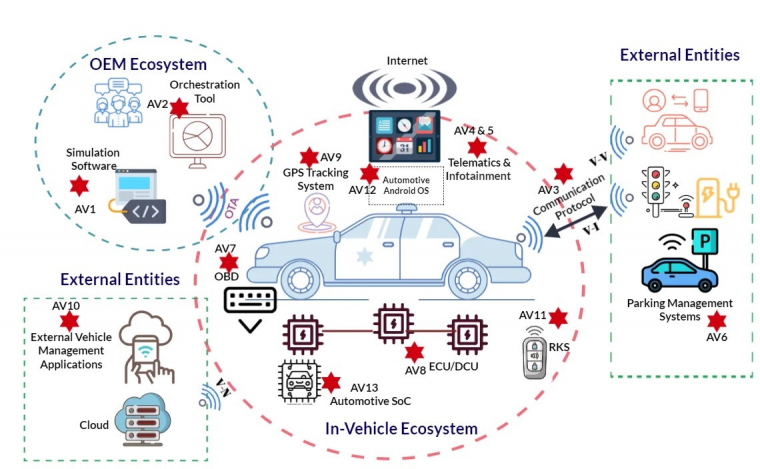
Egy modern autó biztonsága már nemcsak a fedélzeti elektronikán múlik, hanem a hozzá tartozó mobilalkalmazás, webes felület és felhőszolgáltatás is lehet az a gyenge láncszem, amit érdemes ellenőrizni. A Göteborgi Egyetem és a Chalmers Műszaki Egyetem kutatói összesen 413, 2022 januárja és 2024 szeptembere között dokumentált autóipari szoftversérülékenységet vizsgáltak, amiknek a 36,2 százaléka valamilyen formában külsős alkalmazásokhoz kötődtek.
Azért kifejezetten fontos ez, mert az autóhoz kapcsolódó szolgáltatások tárolhatják, hogy merre járunk, mikor használjuk a járművet, illetve gyakran egyéb személyes adatokat is kezelhetnek.
Előfordul, hogy mondjuk az autós szórakoztatóelektronika vagy éppen a működési adatokat továbbító rendszer nincs kellően elválasztva a vezetéshez szükséges funkcióktól, ekkor pedig egy támadó akár tovább is léphet az eredetileg feltört komponensnél. A 2015-ös Jeep Cherokee kapcsán már láttuk, hogy mekkora gondokat okozhat ez, később a Fiat Chrysler egy hibavadászprogrammal is igyekezett rávenni az embereket, hogy keressék ezeket a sérülékenységeket.
A kutatók külön húsz, autóipari szoftverekhez vagy azok fejlesztéséhez használt nyílt forráskódú projektet is átvizsgáltak, és 827 sérülékeny szoftverkönyvtárat azonosítottak. Szerencsére nem arról van szó, hogy minden felsorolt hiba távolról kihasználható, vagy hozzáférést ad a fékhez és a kormányzáshoz, ráadásul ezek közül mindössze 17 szerepelt az amerikai kiberbiztonsági hatóság ismerten kihasznált sérülékenységeket gyűjtő katalógusában.
Tulajdonosként sok mindenre nincs kihatásunk, de mindenképpen érdemes naprakészen tartani az autó szoftverét és a kapcsolódó telefonos alkalmazásokat. Ha modernebb autótok van, akkor a járműhöz tartozó fiókhoz ajánlott erős, máshol nem használt jelszót választani, valamint átnézni, mely szolgáltatások férnek hozzá a helyadatainkhoz. Minden más a gyártókon és a beszállítóikon múlik, velük kapcsolatban pedig csak abban bízhatunk, hogy annyira fontos nekik a biztonságunk, mint nekünk.
