Hackerek törték fel egy szupermarket rendszerét és elkezdtek fűteni a hűtőikkel: Néhány helyen tűz is kiütött
Komoly károkat okozott egy csoport, aminek munkássága nyomán, rengeteg termék került a kukába. A hűtők gyártója is reagált a helyzetre.
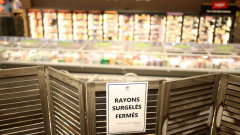
Komoly károkat okozott egy csoport, aminek munkássága nyomán, rengeteg termék került a kukába. A hűtők gyártója is reagált a helyzetre.

A hibát már javították.
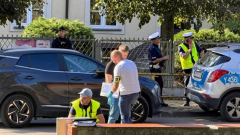
Két súlyos iskolai támadás után országos rendőrségi akció indult Lengyelországban, miközben az interneten fenyegetések és pánikkeltő hírek kezdtek terjedni. Mi történik, amikor a valós veszélyhez félelem, pletykák és utánzó viselkedés társul?

A megkérdezettek 17 százaléka pénzt is veszített, sokaknál végleg odalett az összeg.

A támadásnak köszönhetően családtagok és hozzátartozók információi is illetéktelen kezekbe kerülhettek.
Egy célpont átlagosan alig 25 dollárba került a támadónak.
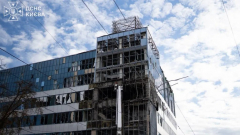
Volodimir Zelenszkij szerint Moszkva már a hétköznapi életet veszi célba, miközben a techvállalatok az egyetlen logikus módon reagálnak a helyzetre.

Vér- és vizeletvizsgálatok eredményei is az ellopott fájlok között lehetnek.

Az ausztrál kormány zokon vette, hogy Sam Altmanék nem szóltak időben.

A támadás végül mintegy 770 ezer dolláros kárt okozott.
Valódi kormányzati e-mailes csatornát kihasználva érzékeny ügyféladatokat csaltak ki a Revoluttól. A fintech rendszereit nem törték fel, az eset mégis jól mutatja, milyen messzire jutottak a hiteles megszemélyesítésre építő támadások.
A Google szerint célzott támadásokban már ki is használták a sebezhetőséget.
Egy amerikai AI-cég riasztotta az FBI-t a fenyegető beszélgetések miatt.
A támadó szerint csak a biztonsági hibára akarta felhívni a figyelmet.

A hamis levelek egy kattintással a céges fájlokat is zárolhatják.

Az érintett fiókok egyikét sem védte többfaktoros hitelesítés.
Az incidensről júniusban értesítették a társaságot, a szivárgásra csak szeptemberben derült fény.
A cégek szerint már csak szűk időablak maradt a védelem megerősítésére.
A kibertámadás négy napra bénított meg egy kisebb energiatermelő egységet.
A Nemzetbiztonsági Szakszolgálat vizsgálata szerint nincs bizonyíték arra, hogy orosz kötődésű támadó állna a Magyar Államkincstár rendszerének feltörése mögött. Közben az is kiderült, hogyan jutott be a hekker a hálózatba.
Úgy tűnik, AdBlockert használsz, amivel megakadályozod a reklámok megjelenítését. Amennyiben szeretnéd támogatni a munkánkat, kérjük add hozzá az oldalt a kivételek listájához, vagy támogass minket közvetlenül! További információért kattints!
Engedélyezi, hogy a https://www.pcwplus.hu értesítéseket küldjön Önnek a kiemelt hírekről? Az értesítések bármikor kikapcsolhatók a böngésző beállításaiban.